Características básicas sobre tu router

21 septiembre 2012 Publicado por cLimbo 1 comentarios
El creciente auge de las tecnologías móviles ha hecho que las redes Wi-Fi sean cada vez más populares, donde quiera que vayamos resulta difícil no encontrar al menos una red inalámbrica que nos garantice acceso a la Internet y, como ya sabemos, esto es posible gracias a los routers inalámbricos.

Los routers inalámbricos son dispositivos bastante sencillos -al menos en apariencia- que, en palabras simples, se encargan de proporcionar conectividad entre varios dispositivos de una red y a su vez interconectar varias redes, así como encaminar los paquetes que viajan entre ellas, asignar direcciones IP e incluso brindar seguridad, entre muchas otras cosas.
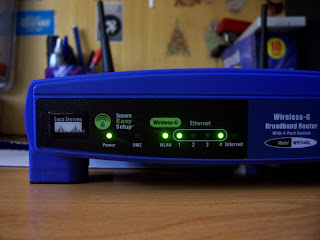

Estos pequeños aparatos están diseñados y programados de tal forma que sean fáciles de usar para cualquier persona, incluso para aquellos cuyos conocimientos sobre redes son prácticamente nulos. La mayoría de ellos no necesita más que seguir las instrucciones de un par de páginas del manual y conectar un par de cables para comenzar a funcionar. Pero más allá de su simplicidad existen una serie de opciones de configuración que muchos pasamos por alto, y que pueden ser útiles e importantes en determinadas situaciones.

Para acceder a estas opciones debemos ingresar a la interfaz de configuración del router. El acceso a estas opciones varia de una marca a otra y las instrucciones precisas vienen en el manual del dispositivo y, en algunos casos, en una etiqueta pegada en la base del aparato. Por lo general basta ingresar en la barra de direcciones del navegador una dirección IP del tipo 192.168.0.1 o 192.168.1.1 y para autenticar la sesión usar la combinación de usuario: admin y contraseña: admin (esto también varía según la marca y el modelo).

Una vez que entramos a la interfaz de configuración de nuestro router vamos a encontrar una gran variedad de opciones, algunas bastante básicas y otras un poco más complejas. Vamos a concentrarnos en estas últimas.

Filtrado MAC

Aunque los routers cuentan con algunas opciones de seguridad para controlar los dispositivos que se conectan a él, existe un método mucho más efectivo para permitir/rechazar estas conexiones, y es precisamente el filtrado por MAC.


Absolutamente todos los dispositivos que cuentan con una tarjeta de red inalámbrica -o no- tienen un código que los identifica de manera única, este código se conoce como dirección MAC. Ahora bien, con el filtrado por MAC habilitado, puedes crear una lista con las direcciones de los dispositivos que quieres que se conecten o no a tu router.
Aunque este método es un poco más seguro, tiene sus contras. Por ejemplo, cada vez que venga un amigo a casa y quiera conectarse a tu router con su teléfono móvil, deberás ingresar de forma manual la dirección MAC de su equipo a la lista de filtrado, lo que convierte un proceso simple en uno engorroso.

Aunque este método es un poco más seguro, tiene sus contras. Por ejemplo, cada vez que venga un amigo a casa y quiera conectarse a tu router con su teléfono móvil, deberás ingresar de forma manual la dirección MAC de su equipo a la lista de filtrado, lo que convierte un proceso simple en uno engorroso.

Direccionamiento de puertos

Los datos que viajan a través de Internet lo hacen en forma de paquetes, estos paquetes van dirigidos a una dirección IP y puerto específico. Cada aplicación instalada en el ordenador usa un puerto (o una serie de puertos) para comunicarse, por ejemplo, los navegadores usan el puerto 80 para el protocolo http que permite conectarse con los servidores de páginas webs y solicitar su contenido.


Los routers son lo suficientemente inteligentes para determinar hacia que dispositivo de la red va dirigido un determinado paquete, pero en algunas ocasiones es necesario configurar manualmente la forma en que se maneja el tráfico hacia determinados puertos y así garantizar que las aplicaciones funcionen de manera correcta, es el caso de algunos juegos, programas para descargar torrents, entre otros.
También resulta útil abrir algunos puertos cuando tenemos un servidor instalado en nuestro ordenador y necesitamos que un cliente fuera de nuestra red local tenga acceso a este -desde Internet-.

QoS

QoS son las iniciales de Quality of Service -calidad de servicio- una característica muy importante que traen los routers para darle prioridad a los paquetes multimedia que viajan a través del router. Como dije anteriormente, los datos viajan en forma de paquetes y cada aplicación genera un tipo distinto de paquetes.


Cuando tenemos muchas aplicaciones haciendo uso de la conexión, los juegos en línea y aplicaciones multimedia ven afectado su rendimiento de manera significativa debido, entre otras cosas, a un incremento en la latencia.
Al habilitar QoS, el router asigna mayor prioridad a los paquetes multimedia y así tratar de reducir el impacto negativo. El resto de las aplicaciones cargarán más lento, pero podremos disfrutar de juegos y streaming sin saltos o el conocido lag.

Acceso como invitado

La mayoría de nosotros tiene un router configurado para solicitar una contraseña a cada dispositivo nuevo que intenta conectarse. Al usar este método, cualquier usuario que conozca la contraseña, no solo podrá conectarse y conseguir acceso a Internet, sino que además podrá tener acceso a la lista completa de dispositivos conectados al router o, en otras palabras, tendrá acceso total a nuestra red local, lo que puede representar un riesgo de seguridad si un usuario malintencionado logra hacerse con la contraseña.
Para reducir los riesgos de este tipo algunos routers cuentan con la opción para conceder acceso como invitado (Guest Access) a determinados usuarios y dispositivos. Esta opción permite que los dispositivos invitados solo tengan acceso a la conexión de Internet, pero no puedan ir mucho más allá dentro de la red local.

Etiquetas:

Windows 8 Release Preview estaría disponible hoy

31 mayo 2012 Publicado por cLimbo 0 comentarios

Microsoft prometió que la Release Preview de Windows 8 vería la luz en la primera semana de junio. Pero parece ser que sus intenciones han sido dar una sorpresa a todo el mundo y adelantarse por lo menos un día a todo lo dicho. Y digo intenciones porque la sorpresa se ha aguado por un desliz.

Según informan desde The Next Web, a alguien se le ha ido el dedo demasiado rápido al botón de publicar en un nuevo blog de Microsoft y ha aparecido durante un tiempo un post comunicando la aparición de Windows 8 Release Preview. ¿Y cómo se sabe que el desliz se ha producido tan sólo un día antes? Porque la firma del post viene acompañada de la fecha: 31 de mayo de 2012.

Al momento de escribir esto, el blog no tiene absolutamente ningún contenido. El post eliminado contenía enlaces no solamente a la Release Preview sino al Windows Driver Kit 8, al Visual Studio Professional 2012 y al Windows 8 SDK. Ahora mismo, esos enlaces ya no están funcionales.

Entonces, a menos que en Microsoft se hayan arrepentido por la metedura de pata (si es que lo ha sido), es muy posible que a lo largo del día nos encontremos con que la versión de Windows 8 previa a la definitiva esté disponible para descarga. En cuanto sea así, ya sabéis que por aquí os lo haremos saber cuanto antes.


Recomendaciones para extender la vida útil de las baterías Li-Ion

22 mayo 2012 Publicado por cLimbo 0 comentarios

Para los usuarios de teléfonos inteligentes, ordenadores portátiles, tabletas y gadgets en general, el rendimiento y duración de la batería es algo sumamente importante e incluso una gran preocupación.

La mayoría de los dispositivos modernos vienen dotados de baterías de iones de litio, también conocidas como baterías Li-Ion, ya que éstas ofrecen una mayor capacidad de almacenamiento de energía en unidades de menor peso y tamaño que las antiguas baterías de níquel. También existen algunas diferencias en la forma en que éstas deben cargarse y almacenarse.

Luego de realizar un poco de investigación, descubrí que muchas de las cosas que había escuchado sobre la manera en que se deben cargar y almacenar las baterías modernas, no son otra cosa que mitos heredados de la forma en que se deben tratar las antiguas baterías de níquel.

Antes de pasar a las recomendaciones es necesario aclarar que las baterías de Li-Ion tienen una vida útil que puede variar entre los 3 y 5 años. Todo dependerá de la forma en que sean cargadas, pues solo resisten entre 300 y 1.000 cargas, y también de las condiciones de uso a las que sean sometidas, ya que su rendimiento se ve afectado por temperaturas muy altas o muy bajas.
1.- Carga la batería cada vez que puedas: Al contrario de lo que muchos piensan, dejar descargar las baterías de Li-Ion por completo, es decir al 0%, tiene un efecto negativo sobre éstas. Recargar por completo hace necesario el uso de un mayor número de ciclos de carga. Lo recomendable sería dejarlas descargar hasta un 40% o 50% de su capacidad y recargarlas nuevamente.

2.- No cargues las baterías al máximo de su capacidad: Por increíble que parezca, no es recomendable cargar las baterías de nuestros dispositivos hasta un 100% de su capacidad, de hecho lo recomendable es cargarlas hasta un 80% o 90% de su capacidad total. En caso de no poder evitar cargarlas hasta el 100%, lo ideal es desconectarlas del cargador cuando se alcance este límite. Al permanecer conectadas más de lo necesario se producen en la batería unos “mini-ciclos” de carga que terminan disminuyendo su vida útil.

3.- Descarga la batería por completo una vez al mes: Si bien es un contradicción del primer punto, existe una razón para esto. Las baterías de iones de litio también son conocidas por ser inteligentes, esta “inteligencia” es la que permite que los dispositivos nos avisen sobre el tiempo de carga aproximado que le queda a la batería. Como consecuencia de varios procesos de carga y descarga, estos valores dejan de ser exactos, para recalibrar la batería los fabricantes recomiendan realizar una descarga completa.

4.- Usa el cargador correcto para tu tipo de batería: Cargar las baterías haciendo uso de cualquier cargador no solo contribuye a reducir su vida útil, sino que además puede ser peligroso. Una batería que se conecta a un cargador inadecuado puede sobrecalentarse e incluso incendiarse. Procura usar siempre el cargador suministrado con la propia batería o dispositivo que la utiliza.

5.- No te preocupes por la primera carga: Muchas veces al comprar un dispositivo nuevo algunos vendedores recomiendan cargar por completo la batería antes de darle su primer uso, algo que, para nada, es necesario. El funcionamiento de una batería Li-Ion en la primera carga es igual a cualquiera de las siguientes.

6.- Almacena las baterías en un lugar fresco: En caso de que necesites almacenar una batería por mucho tiempo, lo más recomendable es dejarla cargada hasta un 40% de su capacidad total y depositarla a una temperatura cercana a los 15 °C. El calor puede dañar por completo la batería si se deja guardada por mucho tiempo. Una batería de iones de litio almacenada de manera correcta puede retener hasta un 80% de su carga y funcionar perfectamente incluso después de haber estado en desuso por 6 meses.

Tip: Es probable que en algún momento hayas escuchado hablar del efecto memoria de las baterías, pero en caso de que no, éste es un fenómeno químico que reduce la vida útil de las baterías que no son cargadas completamente, sin embargo, ésto no afecta de ninguna manera a las baterías de iones de litio que usamos en la actualidad, por lo que si este tema te causaba preocupación, puedes olvidarte por completo de él.

Si te interesa conocer mayores detalles sobre el mundo de las baterías, puedes visitar Battery University, allí encontrarás abundante información sobre el tema.


Nuevo virus bloquea el PC en nombre de la SGAE y exige el pago de 50 euros

17 mayo 2012 Publicado por cLimbo 1 comentarios

Nuevo caso de ransomware en España, el malware que hace creer al usuario que su ordenador ha sido "secuestrado", lo bloquea y exige el pago de cierta cantidad económica. En este caso se ha hecho pasar por la SGAE y la Policía e intenta estafar a los usuarios 50 euros.

Hace apenas unos días os informábamos del último software malicioso del tipo ransomware. Se trataba de un malware que aseguraba al usuario que su PC había sido bloqueado por "haber visitado páginas pornográficas o infectadas". A este mensaje le acompañaba otro que afirmaba que "para poder restaurar el sistema deberías instalar las actualizaciones adicionales de seguridad. El pago por esta actualización protegerá al sistema de virus y malware", dicho lo cual solicitaba el pago de 100 euros.

Sin embargo, se trata de un gancho con el objetivo de estafar a los usuarios menos precavidos, puesto que ni siquiera pagando esa cantidad, el ordenador se desbloquea. Aunque a los usuarios más avanzados les pueda parecer una estrategia demasiado común y fácil de identificar como estafa, no son pocos los que acceden a este tipo de pagos y como muestra está la aparición de nuevos archivos maliciosos de este tipo.

El último de ellos ha sido reportado en los últimos días y afecta con especial incidencia a los usuarios españoles. Una vez infectado el equipo de la víctima se bloquea su uso y se muestra una pantalla imposible de evitar en la que se deja ver el logo de la Sociedad General de Autores y Editores (SGAE) junto al de la Policía Nacional junto a un mensaje encabezado por "El ordenador se ha bloqueado". En el texto que acompaña a este mensaje se hace creer al usuario que ha vulnerado la propiedad intelectual al haber descargado música con derechos de autor a través de redes P2P.

La pantalla, para hacer más creíble el señuelo, muestra la dirección IP del usuario, al que se le exige el pago de 50 euros por haber infringido la propiedad intelectual. La Policía ya ha avisado de esta estafa y ha aclarado a los internautas que este cuerpo jamás pide el pago de multas por Internet, por lo que aquellos que han accedido a ello habrían de denunciar en comisaría este hecho.

Al margen de desconfiar de determinados archivos o páginas web que circulan por Internet es importante prestar atención a la seguridad del equipo con software especializado. En este caso se recomienda actualizar Java a la versión 7 dado que este malware se aprovecha de Java 6. Asimismo, para eliminarlo existe la herramienta PoliFix.


Si ves anuncios en Wikipedia, tu equipo ha sido infectado con malware

Publicado por cLimbo 0 comentarios

¿Anuncios en tu Wikipedia? No, no estoy hablando de los banners para recaudar fondos a favor de Wikimedia, sino de banners publicitarios como el de la imagen. ¿Sí? Pues ve buscando antivirus, porque tu equipo ha sido infectado por malware. Parece ser que durante los últimos meses han ido apareciendo diferentes piezas de malware que tratan de colar anuncios, algo que desde Wikipedia nunca se ha hecho, y que gracias a las citadas recaudaciones no será necesario en el futuro próximo.

Con una base de más de un millón de donantes, y una media de unos 30 dólares aportados, las campañas de recaudación suelen producirse cada poco tiempo en uno de los sitios más visitados de Internet, pero ni Wikimedia ha decidido incorporar publicidad de forma inmediata, ni pasa por sus planes hacerlo. Casos como el que podemos ver arriba se deben a diversas piezas de malware que afectan directamente al navegador de Internet, y cuyo mayor representante es el complemento I Want This de Google Chrome.

Por supuesto, otros complementos también afectan al navegador de Google y Mozilla Firefox / Internet Explorer tampoco están a salvo de ser infectados. En la mayoría de los casos, los pasos para eliminarlos pasan por localizar la extensión o extensiones sospechosas y desinstalarlas, aunque también es recomendable tener algún programa anti-malware instalado en el sistema (SpyBot S&D por ejemplo), o alguna suite que se encargue de todo tipo de bichos como Microsoft Security Essentials o ESET NOD32 Antivirus.


WikiLeaks sufre el mismo ataque DDoS que The Pirate Bay desde el 15 de mayo

Publicado por cLimbo 0 comentarios


The Pirate Bay sufre un ataque DDoS desde el 15 de mayo. Ayer la noticia recorría los foros y cientos de páginas en Internet, lo reconocían desde el mismo sitio explicando que no sabían su procedencia. Lo mismo ocurre al parecer con WikiLeaks. Ambos por ataques DDoS, ambos caídos aún a estas horas.
El primer mensaje de TPB explicaba claramente lo que estaba ocurriendo:

Estamos fuera de servicio por un DDoS. No sabemos quién se encuentra detrás de esta acción, pero tenemos nuestras sospechas.

Mientras, Anonymous o parte del colectivo han explicado en diferentes cuentas de Twitter que no son responsables de los ataques. The Pirate Bay comunicaba hace unas horas que intentaría aportar datos a través de su cuenta de Facebook. Hasta ahora lo único que ha aparecido es una breve nota donde venían a decir lo siguiente:

Wikileaks.org también está sufriendo un ataque. Este es seguro el año de la tormenta… como se predijo aquí: https://thepiratebay.se/blog/204

El caso es que si ahora mismo intentamos acceder a WikiLeaks también sigue caído. Desde su cuenta de Twitter y de Facebook comunican lo mismo:

WikiLeaks ha estado bajo ataques DDoS continuados desde las últimas 72 horas.

A todo esto se le suma un tercer ataque que sufrió en el día de ayer Visa.com aunque en estos momentos la página funciona perfectamente.
Sea como fuere las páginas de The Pirate Bay y WIkiLeaks continúan bajo ataque masivo DDoS cuya procedencia aún es un misterio. En el caso de The Pirate Bay podría deberse a su declaración de estos días donde indicaban que no estaban de acuerdo con este tipo de ataques apoyando la libertad de expresión en todos los casos.

Anonymous vuelve a la carga hackeando al gobierno inglés

08 abril 2012 Publicado por cLimbo 0 comentarios

Un golpe más de los enmascarados de Guy Fawkes. La enigmática organización identificada como Anonymous ha tumbado el sitio del gobierno del Reino Unido en respuesta a los planes de extradición del hacker del Pentágono Gary McKinnon y Richard O’Dwyer a los Estados Unidos. Esta acción fue confirmada no solamente a través de muchísimos mensajes en Twitter, sino además por un reporte de la BBC, que además afirma que uno de los motivos del ataque es la vigilancia del correo electrónico.

A principios de febrero, los de Anonymous se encargaron también de hackear la web de la CIA, y ahora van por más organismos oficiales. A comienzos de esta semana, Anonymous había anunciado que realizaría un ataque de este tipo, y ha cumplido con su amenaza. No solamente McKinnion y O’Dwyer están esperando ser extraditados a los Estados Unidos, sino que también Julian Assange, más conocido como el editor en jefe de Wikileaks, está peleando para no ser extraditado a Suecia.

Por otra parte, el gobierno británico está barajando la posibilidad de poner en efecto algunas leyes que permitirían la vigilancia de redes sociales y correos electrónicos con el (bien ponderado) propósito de luchar contra el terrorismo. La agenda del gobierno indica que estas nuevas leyes serán tratadas en el recinto el próximo 9 de mayo, durante un discurso de la Reina de Inglaterra.
El ataque al sitio se llevó a cabo a través de un masivo DDOS (Distributed Denial of Service) que está inundando los servidores con tráfico falso e inventado. Un vocero del gobierno, en declaraciones efectuadas a la BBC, afirmó:

Estamos enterados de los reportes que indican que nuestro sitio podría ser el blanco de una protesta online. Estamos tomando todas las medidas potenciales y estaremos vigilando de cerca la situación. Si realmente nos vemos bajo un ataque DDOS, actualizaremos de forma necesaria.

A la madrugada española de anoche, el sitio estaba totalmente caído y Anonymous había confirmado su acción a través de su cuenta oficial de Twitter.

Este año parece que también será movido en cuanto a legislaciones retrógradas. Es sorprendente como las autoridades del Reino Unido siguen insistiendo para coartar la libertad en internet, y esta vez van un paso más lejos buscando tomar medidas para poder vigilar las redes sociales y el correo electrónico de una persona. Ya han tomado un paso demasiado lejos, nuevamente bajo la excusa de la “lucha contra el terrorismo” que ya se ha llevado demasiadas libertades civiles.


[Tutorial] Cerrar nuestra cuenta en servicios de internet

12 marzo 2012 Publicado por cLimbo 0 comentarios

Gran parte de los servicios, ya sean aplicaciones en línea, redes sociales o herramientas colaborativas, nos permiten eliminar nuestra cuenta. Hacerlo es diferente en todas ellas y en algunas ocasiones no es algo sencillo, por ello hemos decidido unificar aquí cómo podemos darnos de baja en algunos de los servicios más populares que hay actualmente en la red de redes.

Facebook


La red social por excelencia con millones de usuarios en todo el mundo. Si queremos eliminar nuestra cuenta de Facebook tenemos dos formas de hacerlo. Por un lado podemos desactivar nuestra cuenta, lo que hará que nuestro perfil, biografía y timeline deje de estar accesible para el resto de usuarios. Pero los datos no se eliminarán, ya que con este método podemos recuperar más adelante nuestra cuenta en el mismo punto en el que la desactivamos. Para desactivar nuestra cuenta tenemos que ir a las opciones de seguridad.

También podemos eliminar de forma permanente nuestra cuenta, para ello simplemente tenemos que acceder a esta página y solicitar la eliminación de la cuenta. Mediante este método no podremos volver a recuperar la información que hayamos tenido asociada a nuestra cuenta.

Twitter


En Twitter podemos borrar nuestra cuenta, para hacerlo tenemos que entrar en la Configuración y pinchar en Desactivar cuenta y después de confirmar que queremos hacerlo escribiendo nuestra contraseña la cuenta será desactivada.
Según informan desde el servicio los datos de los usuarios son retenidos 30 días después de la activación, lo que nos permitirá recuperar nuestra cuenta. Pasado ese tiempo la información será borrada completamente.

Google+


La nueva red social de Google está cada vez adquiriendo más usuarios, teniendo un ritmo claramente ascendente aunque para muchos de ellos ha dejado de ser útil pasadas los primeros días de jugueteo. Si quieres eliminar tu perfil en la red social tienes que acceder a Configuración de la cuenta en Google+ y a continuación en la Vista general tenemos dos opciones, que son las que no permitirán eliminar la información.

Con “Eliminar el perfil y las funciones de Google+” podremos eliminar nuestra cuenta de la red social de Google y también desde esa misma pantalla podemos eliminar nuestra cuenta de Google por completo, con la opción “Eliminar la cuenta de Google por completo”.

Gmail


¿Alguien querría eliminar su cuenta en Gmail? Aunque a mi se me ocurren pocas razones para hacerlo siempre puede haber personas que quieran hacerlo. Por supuesto, puedes desactivar tu cuenta de correo electrónico de Gmail en cualquier momento. Además de usar la posibilidad que tenemos mediante Google+ también tenemos todas vías para hacerlo, podemos acceder a la página de nuestros productos de Google, pinchar sobre el enlace editar de “Tus productos” y a continuación pinchar en Eliminar Gmail permanentemente.

Google guarda la información de la cuenta durante 60 días por si quieres recuperarlo, pasado ese tiempo te ayudarán a recuperarla siempre que sea posible, para lo que deberás contactar con ellos. En el peor de los casos perderemos todos nuestros emails, ya que la dirección de correo no es eliminada cuando borramos nuestra cuenta, esta no podrá ser registrada por otro usuario.

Windows Live Hotmail


También podemos deshacernos de nuestro correo electrónico de Windows Live Hotmail. Para hacerlo tenemos que ir a la página de desactivación de email y hacer login. Pinchamos en Cerrar cuenta y la eliminación será efectiva en unos minutos.
Microsoft mantiene alguna información durante 120 días, pasado ese tiempo será eliminada completamente y la cuenta de correo podrá ser registrada por otro usuario.

Instagram


Si deseas borrar tu cuenta de este popular servicio para compartir imágenes debemos dirigirnos a esta página donde solicitaremos la eliminación de la cuenta. En este caso no tendremos vuelta atrás, todas las imágenes que hayan sido subidas, comentarios, likes y amigos serán eliminados completamente y no habrá posibilidad de recuperar la cuenta.

WordPress


Si tenemos un sitio en WordPress.com y queremos eliminarlo tenemos que dirigirnos a Tools y pinchar en Delete Site dentro del panel de administración. A continuación se nos mandará un email para que confirmemos que queremos eliminar el sitio, tras hacerlo este será eliminado.

Al proceder a la eliminación de nuestro blog en WordPress el nombre del blog no podrá ser utilizado bajo la misma dirección. Si creemos que necesitaremos la dirección en el futuro nos recomiendan convertir el blog en privado, de este modo el contenido será inaccesible por el resto de personas.