Mostrando entradas con la etiqueta comtrend. Mostrar todas las entradas

Cómo cerrar puertos: 21 (ftp), 23 (telnet), 69 (TFTP) y 80 (web) de Comtrend HG536+

27 febrero 2010 Publicado por cLimbo 0 comentarios
El router comtrend 536+ es distribuido por jazztel y telefónica. En el caso de jazztel al pasar algún escaner de puertos online, aparecían puertos abiertos que no era posible cerrar a través de la interfaz web o de telnet. Con los siguientes pasos aseguraremos nuestro router, de modo que todos los puertos salvo los que abramos nosotros aparezcan cerrados.

1- Para acceder al router (en mi caso de jazztel), escribiremos la dirección http://192.168.1.1 .En mi caso el usuario es admin y la contraseña admin.

2- En el router es posible restringir desde donde se puede acceder para cambiar la configuración del router. Modificaremos las opciones en Management/ Access Control. Para permitir únicamente acceder al router desde la red local (LAN) y no permitirla desde internet (WAN). En la imagen está configurado para para permitir el acceso al router a través de la interfaz WEB y a través de TELNET. No debemos quitar todas las opciones de LAN o no podrémos acceder a la configuración del router


IMPORTANTE: también deberéis de marcar en LAN como Enable el puerto TFTP.

Aún Haciendo el paso 2, los puertos 80,21 y 23 aparecen abiertos. Si bien es cierto que desde fuera no pueden en principio acceder a la configuración, no es recomendable que aparezcan abiertos. Para cerrarlos seguiremos con los próximos pasos.

3) Exportamos la configuración actual a través de Management/ Settings / Backup y quedará guardado en un archivo de texto cuyo nombre por defecto es backupsettings.conf que guardaremos en el Escritorio o donde queramos.
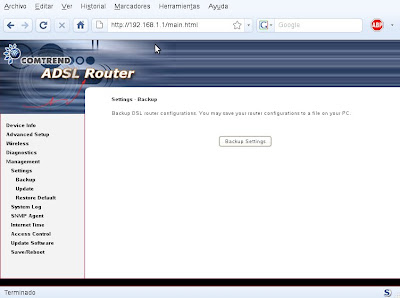


4) Editamos el archivo backupsettings.conf con un editor de textos (notepad, vi, gedit, kate ...). Y buscamos la siguiente línea:

entry2 vccid="1" conid="2" name="pppoe_8_35_2" protocol="PPPOE" encap="LLC" firewall="disable" nat="enable" igmp="disable" vlanid="-31700" service="enable">


Cambiaremos firewall="disable" por firewall="enable" . De modo que la línea queda así:

entry2 vccid="1" conid="2" name="pppoe_8_35_2" protocol="PPPOE" encap="LLC" firewall="enable" nat="enable" igmp="disable" vlanid="-31700" service="enable">


NOTA: en ambas líneas es < style="font-weight: bold;">backupsettings.conf que hemos modificado al router. Vamos a Management/ Settings / Update. en examinar buscamos el archivo, y le damos al botón Update Settings.


6) Le damos a Management/ Save/Reboot para que se guarden los cambios y se reinicie el router. tras unos 2 minutos podremos volver a navegar y a pasar correctamente los escaners de puertos.


Artículo realizado por; dieguz2

Comtrend HG536+ poligon firmware tftp vulnerable

19 junio 2009 Publicado por cLimbo 0 comentarios

##########################################
Comtrend HG536+ poligon firmware tftp vulnerabilidad
URL del vendedor: www.comtrend.com
info: www.adslzone.net/firmware-adslzone-poligon.html
Avisado por: http://lostmon.blogspot.com/2009/06/comtrend-hg536-poligon-firmware-tftp.html
Aviso al vendedor: NO Exploit: lean la explicación
#########################################

##############
Historia
##############

Trata de una investigación ampliada en varias vulns =>

http://rootdev.blogspot.com/2009/04/vulnerabilidades-en-comtrend-hg536.html

y => http://www.securityfocus.com/bid/32975

poligon firmware tiene los mismos fallos.

#####################
Descripción del vendedor
Comtrend
#####################

El HG536+ es un 802.11g (54 Mbps) cableada e inalámbrico incluyendo Red de área local (WLAN) router ADSL. Cuatro 10/100 Base-T Ethernet proporcionan conectividad LAN cableada 802.11g integrada con un punto de acceso WLAN Wi-Fi para conectividad inalámbrica.

###################
Descripción Poligon firmware
ADSLZone
####################

Poligon ADSLzone procede de varios fabricantes de firmware y proveedores que utilizan Internet (Asus, U.S Robotics, Comm Net , Broadcom, Deutsche Telekom, Alice Italy, Pirelli (Italia), Bungury (Rusia) y Vodafone (Thailandia).

################
Vulnerabilidades
################

Este firmware tiene un error en el servicio TFTP, si han permitido que un usuario de acceso de LAN accediera al servidor tftp y/o el acceso de WAN, este router es propenso a una vulnerabilidad DoS.

en el archivo de configuración podemos buscar que permitió los servicios concretamente en esta línea =>

—————————————————
srvCtrlList ftp=”lan” http=”lan” icmp=”lan”
snmp=”disable” ssh=”disable” telnet=”lan” tftp=”lan”
—————————————————-

en este caso han permitido el acceso de LAN tftp

Bien, les mostraré cómo funciona esta vulnerabilidad:

Hay que crear un nuevo archivo html, por ejemplo; tweaking.html (este archivo existe en firmware Poligon pero puedes utilizar otras que tienes tu router concretamente en las carpetas de /webs).

vamos a tratar de subirlo a la máquina desde mi /webs

tftp-i 192.168.1.1 put c: \tweaking.html /webs

el archivo se carga mediante tftp y el servidor está configurado para reiniciar el router después de subir terminado.

Les hago la misma prueba de acceso a través de WAN y obtengo el mismo resultado; reiniciar el router …

Esto puede causar un DoS a un usuario, ya que un atacke puede obligar a reiniciar el router durante todo el tiempo al propietario del router.

###############
Versiones
###############

Comtrend HG536+ router en estos firmwares:

firmware Comtrend A101-302JAZ-C01_R05

firmware A101-302JAZ-C03_R14.A2pB021g.d15h

firmware Poligon, Release.0810b_1525 ADSLZONE v.1.10.08.11b (tftp issue)

#############
Solución
#############

No se dispone de ninguna solución por el momento, ya que por defecto este router está configurado para negar el acceso de conexiones WAN, sólo algo que señalar: este estilo de ataque se puede hacer en caso de que el usuario se encuentre dentro de la LAN o en caso de que el acceso sea de WAN para el servicio TFTP.

################# €nd #############

Thnx To Brink for test with me and for
his patience wen i reboot his router :P
Brinkxd@gmail.com
–
atentamente:
Lostmon (lostmon@gmail.com)

—

thz Lost :-)

Vulnerabilidades en Comtrend HG536+

27 abril 2009 Publicado por cLimbo 0 comentarios
##########################################
Vulnerabilidades en Comtrend HG536+
URL del vendedor: www.comtrend.com
Aviso: http://lostmon.blogspot.com/2009/04/comtrend-hg536-vulnerabilities.html
Notificación a los vendedores: NO
#########################################

Estos fallos se descubrieron con anterioridad por: Isecauditors, ver aquí: http://www.securityfocus.com/bid/32975

Disculpen las molestias...

#####################
Descripción del vendedor
#####################

El HG536 + es un 802.11g (54 Mbps) con cableadas e inalámbricas redes de área local (WLAN) router ADSL. Cuatro 10/100 Base-T Ethernet la cual proporciona conectividad LAN cableada con una tarjeta wireless 802.11g integrada con un punto de acceso WLAN Wi-Fi para que sea posible la conectividad inalámbrica.

################
Vulnerabilidad
################

Este dispositivo está por defecto con esta configuración:

==========================================
l LAN port IP address: 192.168.1.1
l Local administrator account name: admin
l Local administrator account password: admin
l Local non- administrator account name: user
l Local non- administrator account password: user
l Remote WAN access: disabled
l Remote WAN access account name: support
l Remote WAN access account password: support
l NAT: enable and firewall: disable
l DHCP server on LAN interface: enable
l WAN IP address: none
============================================

Todos estos defectos son debidos a que el control de acceso se basa en un control ineficaz hecho en javascript llamado 'menuBcm.js' que habilita/deshabilita las vistas de los temas en el archivo menu.html, según los usuarios que fueron conectados.

Por esta razón, un usuario normal, puede redireccionar directamente todas las páginas que son parte de la interfaz web por encima de la "pseudo restricción de acceso".

Para explotar todas las vulns, requiere tener acceso.

Vuln 1 => Error al intentar acceder

si un usuario normal no tiene acceso a la cuenta del administrador, basta con introducir en nombre de usuario: "usuario" y contraseña: "usuario" con este usuario se podrá actualizar el firmware, gestionar SNMP, ver el status del router, hacer diagnósticos sobre la conectividad ADSL. Dicho "usuario" en cierta medida es "restringido" a tomar algunas acciones.

Este router en esta versión del firmware tiene un error de control de acceso de un usuario sin privilegios (Usuario-usuario) ya que puede tener acceso a todas las funciones si hacer una solicitud directa a los interesados o archivo funciones.

por ej:

Este usuario no tiene acceso para gestionar la configuración de router pero introduciendo http://192.168.1.1/wancfg.cmd puede configurar la configuración de la WAN.

descarga la configuración =>
http://192.168.1.1/backupsettings.html

ve la clave de la red inalámbrica =>
http://192.168.1.1/wlsecurity.html

Vuln 2 => administrador de contraseñas de texto.

Inicie sesión en el router con el usuario -cuenta de usuario-
y al abrir http://192.168.1.1/password.html se muestra en el código fuente lo siguiente;

=======================
pwdAdmin = 'admin';
pwdSupport = 'support;
pwdUser = 'user';
=======================


###############
Versiones
###############

Comtrend HG536+
firmware A101-302JAZ-C03_R14.A2pB021g.d15h

##############
Solución
#############

No hay aún ninguna solución en este momento.

Por defecto de este router está configurado para negar el acceso de las conexiones WAN, pero este estilo de ataque que se puede hacer con cualquier usuario encontrándose ya sea dentro de la LAN o aún teniendo acceso desde la WAN.

Configurar para negar conexiones WAN y conceder acceso al dispositivo, sólo hay que confiar en los usuarios.

################# €nd #############
--
atentamente:
Lostmon (lostmon@gmail.com)
Web-Blog: http://lostmon.blogspot.com/

------------------

thz Lost :-)